PHP-Sicherheitslücke 2026: Website offline – so kommst du wieder online
Stand: 21. Oktober 2026, 19:00 Uhr, Europe/Berlin. Die PHP-Sicherheitsupdates sind bereits veröffentlicht. Frühere Meldungen, die ihre Veröffentlichung erst ankündigen, beschreiben einen älteren Stand. Die technischen Angaben unten beziehen sich auf die verlinkten Primärquellen zu diesem Prüfzeitpunkt.
Die Website ist abgeschaltet, Kunden erreichen ihr Angebot nicht mehr, und vom Hoster kommt eine Warnung mit zwei langen Fehlernummern. In so einem Moment hilft ein verständlicher Ablauf: herausfinden, was betroffen ist, die technische Zuständigkeit klären und wichtige Kontaktwege wieder erreichbar machen. Ein funktionierender Betrieb beginnt damit, dass alle Beteiligten dieselben Informationen haben.
CAZ baut deinen Unternehmensauftritt auf einer sauberen, unabhängigen Umgebung neu: mit statischem HTML, ohne PHP und ohne klassisches Redaktionssystem mit Plugins. Dafür arbeiten wir mit einem bundesweiten Netzwerk von IT-Partnern zusammen. Bei passendem Umfang planen wir einen kompakten Auftritt mit einem Ziel von 24 Stunden oder eine überschaubare Website mit mehreren Seiten mit einem Ziel von 48 Stunden. Start, Kapazität und Voraussetzungen bestätigen wir nach der ersten Einschätzung. Website-Notfallhilfe anfragen.
Was am 21. Oktober 2026 bekannt ist
Das PHP-Projekt bestätigt zwei kritische Schwachstellen, CVE-2026-109618 und CVE-2026-109619. Sie können Angreifern ohne Anmeldung erlauben, Programmcode auf dem Server auszuführen. Betroffen sind PHP-Installationen, die Webanfragen verarbeiten, darunter PHP-FPM und Apache mit mod_php. Für mod_php stuft das Projekt das Risiko besonders hoch ein. Das ist ein Problem der technischen Grundlage und kann vor dem eigentlichen Website-Code greifen. Offizielle PHP-Sicherheitsmeldung.
Bereits verfügbar: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 enthalten die Korrekturen. Das PHP-Projekt fordert zum sofortigen Aktualisieren auf. Zusätzliche Schutzmaßnahmen ersetzen das Update nicht vollständig. Veröffentlichte Updates und technische Hinweise.
Die niederländische Regierung meldete am 21. Oktober vorsorgliche Abschaltungen mehrerer staatlicher Websites und Dienste, darunter Overheid.nl, MijnOverheid.nl und DigiD. Eine vorsorgliche Abschaltung ist für sich genommen kein Beleg für einen erfolgreichen Angriff. Die damalige Meldung entstand noch vor der Update-Veröffentlichung. Mitteilung der niederländischen Regierung.
Das niederländische NCSC empfiehlt eine Bewertung je betroffenem, öffentlich erreichbarem System: Solange die Schwachstellen nicht behoben sind, kann auch eine vorübergehende Abschaltung nötig sein. Daraus folgt keine pauschale Anweisung, jede Website unabhängig von ihrer Technik abzuschalten. Für dein Unternehmen zählt die konkrete Installation samt Schutzmaßnahmen und Update-Stand. Hinweise des NCSC.
Was PHP mit deiner Website zu tun hat
PHP arbeitet bei vielen Websites im Hintergrund auf dem Server. Während Besucher Bilder, Texte und Schaltflächen sehen, verarbeitet der Server beispielsweise Inhalte aus einer Datenbank oder eine Anfrage aus einem Formular. Diese technische Grundlage wird häufig vom Hostinganbieter betreut. Wer im Redaktionssystem Texte ändern kann, hat deshalb noch lange keinen Zugriff auf die PHP-Installation.
Ein aktuelles Design sagt wenig darüber aus, wie aktuell die Software dahinter ist. Umgekehrt bedeutet eine alte Jahreszahl im Fußbereich nicht automatisch, dass ein System ungepflegt ist. Auch der sichtbare Name eines Baukastens oder die Adresse ohne die Endung „.php“ liefern keine verlässliche Entwarnung. Frage nach dem tatsächlichen Betrieb der Website und weiterer Anwendungen unter derselben Domain.
Ein Sicherheitsupdate des Redaktionssystems und ein Update von PHP sind unterschiedliche Aufgaben. Beides kann notwendig sein. Bei einer betreuten Website sollten Agentur und Hoster gemeinsam bestätigen können, wer welche Ebene pflegt. Die erste hilfreiche Nachricht lautet deshalb: Welche Installation ist betroffen, welche Korrektur wurde eingespielt und wie wurde anschließend geprüft, dass sie auch verwendet wird?
Die ersten Schritte: Zuständigkeit und Fakten sammeln
Bestimme zunächst eine Person, bei der Informationen und Freigaben zusammenlaufen. Wenn mehrere Dienstleister gleichzeitig Einstellungen verändern, wird aus einem nachvollziehbaren Problem schnell eine unübersichtliche Baustelle. Eine kurze Liste reicht für den Einstieg; du musst dafür weder Programmieren lernen noch selbst auf dem Server experimentieren.
- Anbieter und Zugänge zuordnen: Wer verwaltet Hosting, Domain, Website und E-Mail? Halte Vertrags- oder Kundennummern bereit. Zugangsdaten übergebt ihr erst über einen abgestimmten sicheren Weg, nicht in einer allgemeinen Kontaktanfrage.
- Betroffene Dienste erfassen: Notiere Hauptdomain, Unterseiten, zusätzliche Webadressen und wichtige Funktionen. Dazu können ein Shop, Bewerbungsformular, Kundenbereich oder Webmail gehören. Frage ausdrücklich nach weiteren Installationen im selben Hostingkonto.
- Update-Stand bestätigen lassen: Bitte den technischen Verantwortlichen um die verwendeten PHP-Pakete und eine Bestätigung, dass beide genannten Schwachstellen behoben sind. Eine Nachricht wie „WordPress ist aktuell“ beantwortet diese Frage noch nicht.
- Ausfall dokumentieren: Seit wann ist die Website nicht erreichbar? Gibt es eine Wartungsanzeige, Fehlermeldungen oder verdächtige Veränderungen? Sichere Meldungen und Zeitpunkte für die gemeinsame Einschätzung.
- Geschäftliche Prioritäten festlegen: Was brauchen Kunden heute unbedingt: Telefonnummer, Öffnungszeiten, eine Leistungsbeschreibung oder einen zuverlässigen Anfrageweg? Diese Reihenfolge bestimmt den Umfang einer möglichen Ersatzseite.
Falls es Hinweise auf einen Einbruch gibt, sollte die zuständige IT die Untersuchung und Eindämmung übernehmen. Lass Protokolle und geeignete Sicherungen bewahren, bevor Dateien überschrieben oder Systeme neu aufgesetzt werden. Auch die US-Sicherheitsbehörde CISA betont in ihrer Anleitung zur Behandlung von Sicherheitsvorfällen die Bedeutung flüchtiger Beweise und relevanter Protokolle. Die Anleitung behandelt Erpressungsangriffe; der Verweis bedeutet nicht, dass bei dir ein solcher Angriff vorliegt. CISA: Hinweise zur Beweissicherung.
Ein Backup ist in dieser Situation ein wichtiger Ausgangspunkt, aber seine Eignung muss geprüft werden. Es kann bereits veränderte Dateien enthalten oder wieder dieselbe ungepatchte Software herstellen. Ob Zugangsdaten erneuert, weitere Systeme untersucht oder zusätzliche Verantwortliche einbezogen werden müssen, klärt die IT anhand des konkreten Befunds.
Die alte Umgebung absichern, den neuen Auftritt planen
Die betroffene Installation braucht umgehend technische Betreuung, auch wenn du dich für eine neue Website entscheidest. Der Hoster oder die zuständige IT muss den Update-Stand und mögliche Auffälligkeiten prüfen. Parallel können wir deinen öffentlichen Auftritt dauerhaft auf eine neue Grundlage stellen. Das schafft eine klare Arbeitsteilung zwischen der Behandlung des bisherigen Systems und der künftigen Erreichbarkeit deines Unternehmens.
Bei Anbieterpaketen reicht die kurze PHP-Versionsnummer allein nicht zur Beurteilung. Hersteller können die Korrekturen in ihre vorhandenen Pakete übernehmen. Beispielsweise nennt Ubuntu in seiner Sicherheitsmeldung eigene korrigierte Paketstände für mehrere unterstützte Betriebssystemversionen. Entscheidend ist die Bestätigung für dein konkret eingesetztes Paket und beide Schwachstellen. Ubuntu-Sicherheitsmeldung USN-8948-1.
Für PHP 8.1 und ältere Versionen gibt es keine regulären Updates des PHP-Projekts mehr. Prüfe mit deinem Anbieter eine nachgewiesene Herstellerkorrektur oder den Umstieg auf eine unterstützte Version. Ein Wechsel muss auch mit deiner Anwendung funktionieren. Die begrenzten Hilfen für alte Versionen ersetzen keinen langfristig gepflegten Betrieb. PHP-Hinweise zu älteren Installationen.
Dauerhaft neu starten: HTML statt PHP und Pluginbetrieb
Eine statische Website besteht aus fertig vorbereiteten Seiten. HTML beschreibt Inhalte und Struktur, CSS gestaltet den Auftritt, gezielt eingesetztes JavaScript ermöglicht beispielsweise ein Menü oder eine Bildgalerie. Der Server liefert diese Dateien aus, ohne dafür bei jedem Seitenaufruf PHP auszuführen. Für einen Unternehmensauftritt mit Leistungen, Referenzen, Team und Kontakt kann das eine vollständige, dauerhaft nutzbare Lösung sein.
Wo kein PHP läuft, können diese beiden PHP-Lücken nicht greifen. Diese Aussage betrifft die beiden hier beschriebenen Schwachstellen. Hosting, Domainzugänge, externe Dienste und eingesetzte Software brauchen weiterhin einen gepflegten Betrieb. Auch eine HTML-Website ist nicht gegen jede andere Sicherheitslücke geschützt.
Unser Ansatz beginnt auf einer getrennten, sauber eingerichteten Umgebung. Dort entwickeln wir einen hochwertigen Auftritt mit deiner Marke, klaren Angeboten und überzeugender Besucherführung. Eine Werkstatt braucht andere Schwerpunkte als eine Kanzlei oder ein Industriebetrieb. Die Gestaltung darf trotz der kurzen Umsetzung individuell sein; entscheidend sind vorbereitete Inhalte, ein fokussierter Umfang und schnelle Freigaben.
Der neue Auftritt darf nicht unbemerkt wieder auf die verdächtige Umgebung zugreifen. Das betrifft etwa alte Formulardienste, eingebundene Dateien oder eine Datenbankverbindung. Inhalte und Bilder übernehmen wir aus geprüften, freigegebenen Quellen. Die betroffene Umgebung bleibt Gegenstand der technischen Bearbeitung: Neue sichtbare Seiten beseitigen weder Schadsoftware noch einen fremden Zugang auf dem alten Server.
Eine neue HTML-Oberfläche vor derselben ungepatchten PHP-Anwendung genügt dafür nicht. Bleibt das alte System öffentlich erreichbar oder verarbeitet weiterhin Formulare, bleibt auch diese technische Aufgabe bestehen. Die Abhängigkeiten müssen tatsächlich getrennt und der Altbestand abgesichert beziehungsweise geordnet außer Betrieb genommen werden.
Eine vollständige Firmenwebsite mit echten Funktionen
Statisch heißt nicht unbeweglich oder unfertig. Wir können mehrere Leistungsseiten, Referenzen, Downloads, Bilder und Kontaktmöglichkeiten passend zusammenstellen. Ein Formular braucht allerdings eine echte Verarbeitung. Dafür binden wir bei vereinbartem Umfang einen unabhängig betriebenen, gepflegten Dienst ein und testen den Empfang. Eine Erfolgsanzeige ohne zugestellte Anfrage ist keine fertige Kontaktfunktion.
Zugriffsgeschützte Bereiche werden gesondert geplant: Ein versteckter Link oder ein Passwort im Browsercode schützt keine vertraulichen Daten. Auch für spätere Inhaltsänderungen vereinbaren wir einen passenden Ablauf. Wer täglich große redaktionelle Mengen bearbeitet, hat andere Anforderungen als ein Betrieb, der seine Leistungen gelegentlich aktualisiert.
WordPress und andere Redaktionssysteme sind nicht pauschal schlecht. Ihre Erweiterungen können wertvolle Funktionen liefern, verlangen aber passende Updates und Betreuung. Wenn dein Auftritt diese Möglichkeiten kaum nutzt, kann der Wechsel auf vorbereitete HTML-Seiten unnötige Abhängigkeiten reduzieren. Wir schauen auf deinen tatsächlichen Bedarf und erklären, was erhalten bleibt und wie die Pflege künftig funktioniert.
Was wir mit 24 und 48 Stunden meinen
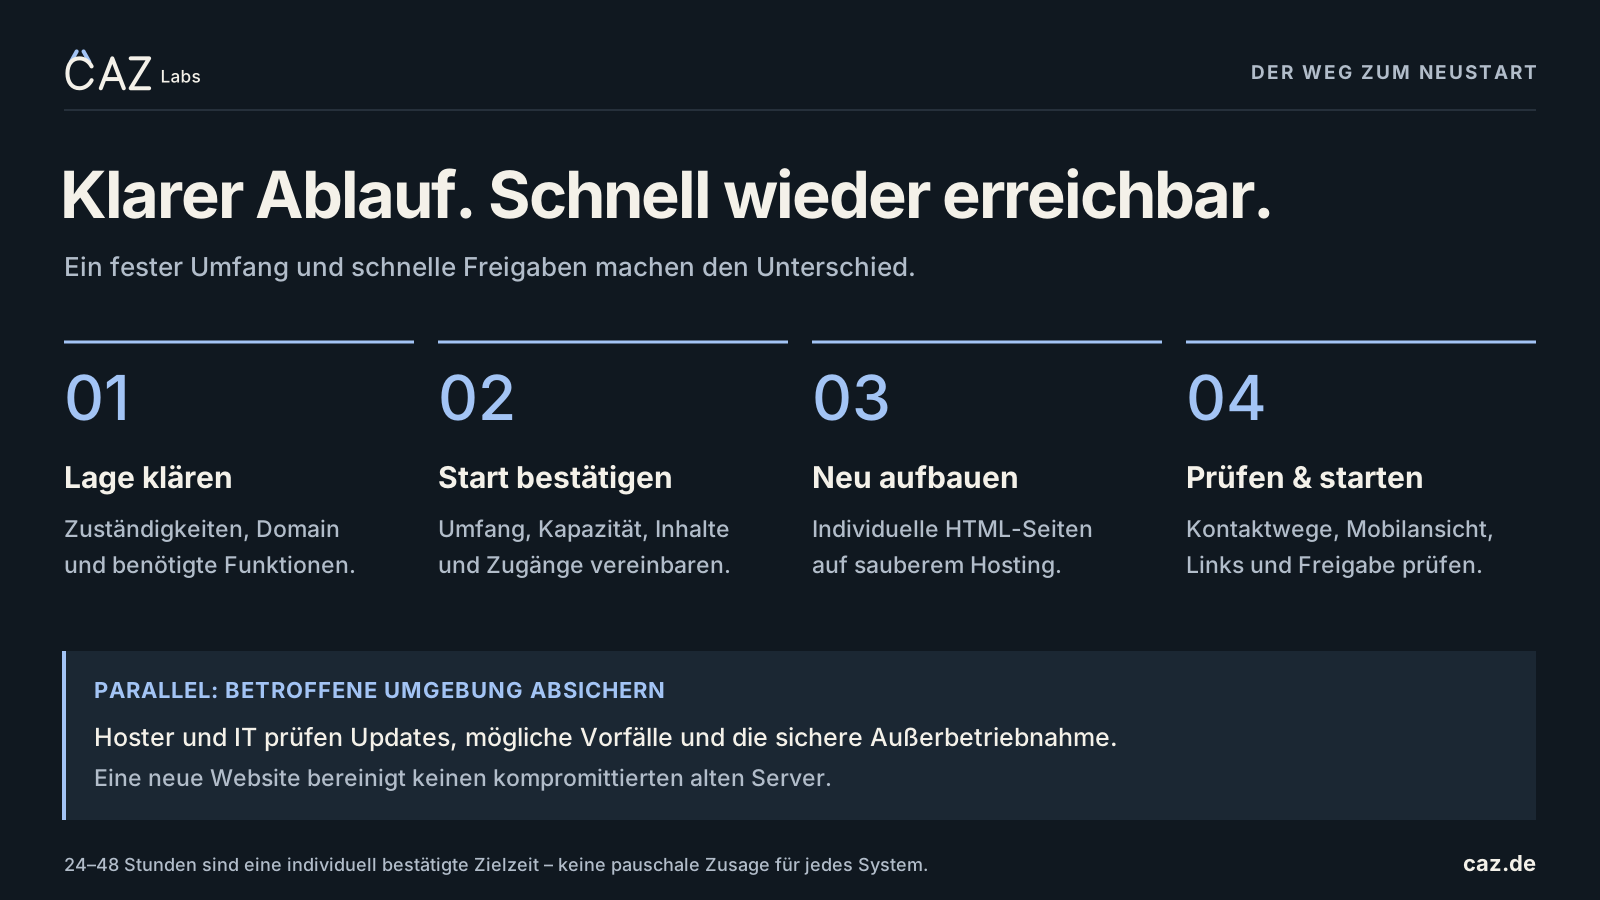
Ziel 24 Stunden: ein kompakter HTML-Unternehmensauftritt mit den wichtigsten Informationen, klarer Kontaktmöglichkeit und den bereitgestellten rechtlichen Angaben. Geeignet ist das beispielsweise für einen Betrieb, dessen bisherige Website vor allem Leistungen, Standort und Ansprechpartner vermittelt hat. Wir konzentrieren uns auf das, was Besuchern sofort weiterhilft, und stimmen Gestaltung und Inhalt auf dein Unternehmen ab.
Ziel 48 Stunden: eine überschaubare HTML-Website mit mehreren vereinbarten Seiten, etwa Startseite, Leistungen, Unternehmen und Kontakt. Vorhandene, freigegebene Texte und Bilder beschleunigen die Umsetzung. Die genaue Seitenzahl und die benötigten Funktionen legen wir gemeinsam fest. Individuelle Gestaltung bleibt möglich; eine offene Wunschliste während der Umsetzung verlängert dagegen den Umfang.
Die Zeitplanung beginnt nach vereinbartem Umfang und bestätigter Kapazität. Dafür brauchen wir Zugriff auf eine saubere Hostingumgebung, die nötige Kontrolle über die Domain, freigegebene Inhalte und eine erreichbare Person für schnelle Entscheidungen. Wir sagen dir vor dem Start, ob 24 oder 48 Stunden für deinen Fall realistisch sind und welche Veröffentlichung wir konkret anstreben. Ein abgesendetes Formular setzt diese Frist noch nicht in Gang.
Ein vollständiger Shop mit Zahlungen, Warenwirtschaft und Kundenkonten oder ein umfangreiches Portal lässt sich nicht einfach durch statische Seiten ersetzen und braucht eine eigene Planung. Das gilt auch für große Datenübernahmen und individuelle Schnittstellen. Wir können den öffentlichen Informations- und Kontaktbereich vorziehen und weitere Funktionen anschließend umsetzen. Für solche Erweiterungen findest du mehr bei unserer Individualsoftware.
Bundesweite Unterstützung mit klaren Rollen
CAZ arbeitet mit einem bundesweiten Netzwerk von IT-Partnern zusammen. Dadurch können wir den Aufbau der Website mit den technischen Aufgaben rund um Hosting, Zugänge und bestehende Systeme abstimmen. Welche Unterstützung vor Ort oder aus der Ferne passt und wer sie übernimmt, klären wir anhand deines Standorts, des betroffenen Systems und der verfügbaren Kapazität.
Dein bestehender IT-Dienstleister kann dabei eingebunden bleiben. Wir vereinbaren einen Ansprechpartner, den Zugang für die jeweils nötige Arbeit und den Zeitpunkt der Freigabe. Eine Untersuchung möglicher Angriffe, die Bereinigung eines Servers und der Aufbau einer Website sind unterschiedliche Leistungen. Du sollst vor Beginn wissen, wer wofür verantwortlich ist und welcher Aufwand vereinbart wurde.
Vor der Veröffentlichung prüfen wir die wichtigen Wege
Eine Seite ist erst dann hilfreich, wenn Besucher ihre Aufgabe erledigen können. Deshalb gehört eine vereinbarte Funktionsprüfung zum Neustart. Eine schöne Startansicht allein sagt noch nichts darüber aus, ob die Anfrage ankommt oder die Adresse auf dem Smartphone richtig funktioniert.
- Domain und Verschlüsselung: Hauptadresse und vereinbarte Varianten müssen zur richtigen Website führen. Das HTTPS-Zertifikat muss passen. Änderungen der Domaineinstellungen stimmen wir so ab, dass vorhandene E-Mail-Dienste berücksichtigt werden.
- Kontakt und Formulare: Telefonnummern und E-Mail-Adressen werden geprüft. Bei Formularen testen wir Übermittlung, Empfang und Rückmeldung; außerdem, was bei fehlerhaften Eingaben oder einem Ausfall des Versanddienstes passiert.
- Mobilansicht und Bedienung: Texte sollen lesbar, Schaltflächen erreichbar und Felder verständlich beschriftet sein. Die wichtigsten Wege werden auch mit der Tastatur geprüft. Zeitdruck ist kein Grund für unnötige Hürden.
- Alte Adressen und Inhalte: Wir vereinbaren sinnvolle Weiterleitungen wichtiger bisheriger Seiten, prüfen Links und entfernen überholte Angaben. Unbekannte oder verdächtige Dateien werden nicht ungeprüft in den neuen Auftritt kopiert.
- Freigabe und Betrieb: Zuständigkeit, veröffentlichter Umfang und nächste Schritte werden festgehalten. Ebenso klären wir Pflege, Sicherungen und einen praktikablen Weg zurück, falls beim Umschalten ein Problem auftaucht.
Eine kleine Ersatzseite kann nicht sofort den gesamten bisherigen Inhalt und jede Suchmaschinenposition abdecken. Wir priorisieren die wichtigsten Adressen und Informationen und planen den weiteren Ausbau. Wer daraus einen dauerhaften neuen Auftritt entwickeln möchte, kann anschließend unser Webdesign und die Arbeit an gut zugänglichen Websites einbeziehen.
Den Neustart für eine einfachere, gepflegte Website nutzen
Nutze den Anlass, gewachsene Abhängigkeiten zu hinterfragen. Welche Erweiterungen brauchst du wirklich? Welche Funktion lässt sich verständlicher und mit weniger laufender Technik anbieten? Ein einfacherer Aufbau kann die Pflege übersichtlicher machen. Gute Gestaltung, verlässliche Funktionen und Sicherheitsstandards bleiben dabei erhalten. Halte außerdem Verantwortliche, wichtige Zugänge, Sicherungen und Wartungsaufgaben in einer Betriebsübersicht fest. Ein dokumentierter Wiederanlauf spart beim nächsten Problem die Suche nach Informationen.
Auch Softwarelaufzeiten gehören in diese Übersicht. PHP veröffentlicht die Unterstützungszeiträume seiner Versionen; für PHP 8.2 endet der reguläre Sicherheitszeitraum am 31. Dezember 2026. Ein jetzt eingespieltes Sicherheitsupdate sollte deshalb mit einem Blick auf die nächste notwendige Umstellung verbunden werden. Offizielle PHP-Unterstützungszeiträume.
Deine Website ist offline oder ein kurzfristiger Ersatz wird nötig? Schick uns die Website-Adresse, die Meldung deines Hosters und die Funktionen, die deine Kunden zuerst wieder brauchen. Passwörter gehören nicht in diese erste Nachricht. Wir klären mit dir den sinnvollen Umfang, die technische Zusammenarbeit und ein realistisches Zeitfenster. Jetzt Website-Notfallhilfe mit CAZ besprechen.
Bastian Portes
Gründer & CEO, CAZ Labs
Unternehmer, der codet - und Krimis schreibt.